

Stel je een web voor waar de irritante CAPTCHA-puzzels en eindeloze inlogpoorten geleidelijk verdwijnen. Dat is de belofte die Cloudflare en enkele grote browsermakers doen, terwijl ze proberen de controle terug te krijgen van een internet dat steeds meer door bots wordt beheerd.
In het hart van deze verschuiving staat een voorstel genaamd Private Access Control Tokens, of PACT. Ontwikkeld met input van browserteams van Chrome, Edge en Firefox samen met partners zoals Google, Microsoft, Mozilla en Shopify, heeft PACT als doel websites een compact, privacybeschermend signaal te geven: komt dit binnenkomende verzoek uit een legitieme, door een mens aangestuurde sessie of van een geautomatiseerde agent die namens iemand handelt?
Het verschil is dat browsers, in plaats van de sites zelf, anonieme attestaties zouden uitgeven. Een site die er sterk van overtuigd is dat een bezoeker een mens is, kan een token genereren en dat token kan vervolgens elders worden gebruikt als bewijs van menselijke aanwezigheid zonder te onthullen wie de persoon is, wat zij eerder bekeken hebben of een langdurige identificatie. Zie het als een herbruikbare, privé-uitkomst van een CAPTCHA die de integriteit van de sessie bewijst, niet iemands identiteit.

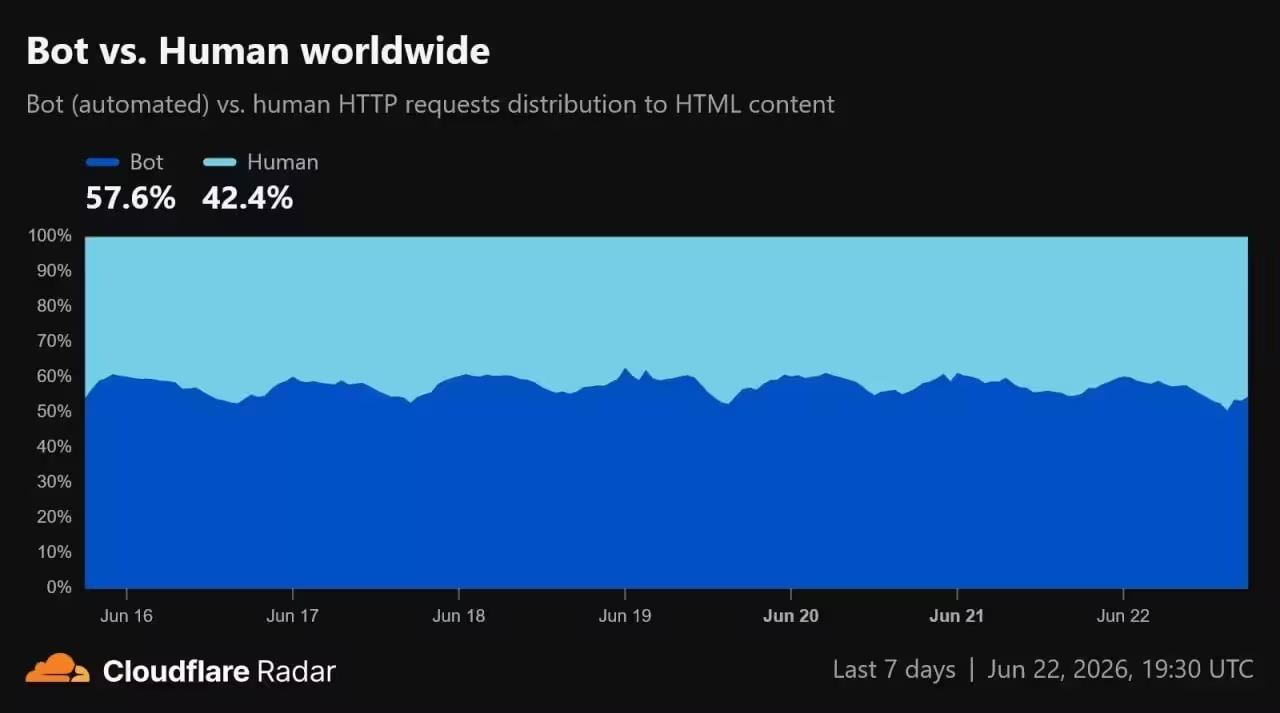
Waarom nu? Omdat het internet er anders uitziet dan een paar jaar geleden. De leiding van Cloudflare waarschuwde dat botverkeer al hoger is dan menselijk verkeer, met pieken die in korte periodes zelfs nog hoger liggen. De opkomst van AI-gestuurde agents die pagina's kunnen crawlen, prijzen vergelijken, formulieren invullen en taken uitvoeren die ooit voor mensen waren, heeft de grens tussen onschuldige scripts en kwaadaardige automatisering vervaagd. Oude verdedigingsmechanismen, zoals op IP-gebaseerde blokkades, snelheidslimieten en eenvoudige challenge-response-puzzels, verliezen hun effectiviteit.
Verdedigingssystemen die zijn afgestemd op ouderwetse crawlers kunnen moderne agents die zich als mensen gedragen niet betrouwbaar herkennen. In plaats van reflexmatig alles wat geautomatiseerd lijkt te blokkeren, willen de ontwerpers van PACT een genuanceerder signaal: niet een binaire mens-of-niet, maar een indicator of een sessie vertrouwd moet worden of met achterdocht behandeld.
Die nuance is belangrijk. Een webwinkel wil bijvoorbeeld verkeer van een legitieme prijsvergelijkingsbot gesponsord door een retailer accepteren, maar een scraper die productafbeeldingen verzamelt afwijzen. PACT laat sites een compact groen licht ontvangen zonder te vragen om een naam, een accountinlog of een cross-site trackingcookie.
Toch doen de details ertoe en veel blijven vaag. Wat kwalificeert in de praktijk als een "sterke attestatie van menselijke identiteit"? Zou de definitie bepaalde browsers of clientsoftware kunnen bevoordelen en onbedoeld nicheplatforms benadelen? Zullen tokens even beschikbaar zijn voor vertrouwde native apps, headless browsers of derdenagents die namens iemand met toestemming werken? De antwoorden zullen bepalen wie welkom toegang krijgt en wie in strengere verificatieprocessen wordt geduwd.
Het voorstel van Cloudflare bevat een privacymaatregel: tokens zijn ontworpen om niet-koppelbaar en vluchtig te zijn, waardoor browsegeschiedenis beschermd blijft terwijl nog steeds bruikbare vertrouwenssignalen worden overgebracht. Maar het systeem geeft browsers ook een soort poortwachtersmacht. Dat roept vragen op niet alleen over technische criteria, maar ook over beleid: welke partijen beslissen de regels voor attestatie en hoe transparant zal dat proces zijn?
Technisch ingestelde lezers moeten nog een belangrijk punt opmerken: PACT is geen wondermiddel voor botbestrijding. Het is een protocol-niveau afweging, waarbij wat conventionele wrijving (CAPTCHAs, pop-ups, identiteitscontroles) wordt geruild voor gecoördineerde attestatie van software die tussen gebruikers en sites zit. De lastige technische onderdelen, zoals proof-of-work voor tokens, replay-resistentie, snelheidsbeheersing en robuuste privacygaranties, zullen grondig moeten worden onderzocht voordat brede adoptie mogelijk is.
Als browsers de arbiters van sessievertrouwen worden, hebben we duidelijke, controleerbare regels en brede deelname van het ecosysteem nodig om onbedoelde centralisatie of vooringenomenheid te voorkomen.
Voor site-eigenaren, ontwikkelaars en privacyvoorvechters is PACT het bekijken waard omdat het voorstelt te veranderen waar vertrouwen op het web wordt geproduceerd. Zijn we bereid om op browsers te vertrouwen als neutrale scheidsrechters, of verschuift dat de macht simpelweg naar een nieuwe reeks tussenpersonen? De komende maanden van ontwerpdiskussies en prototype-tests zullen uitwijzen of PACT wrijving kan vervangen door slimere, meer private vertrouwenssignalen of dat het nieuwe afwegingen introduceert die discussie verdienen.
Hoe dan ook is een stiller web met minder CAPTCHAs een aantrekkelijk idee. De vraag is wie mag beslissen hoe stil het moet zijn.

Laat een reactie achter
Reacties
Nog geen reacties. Wees de eerste.