

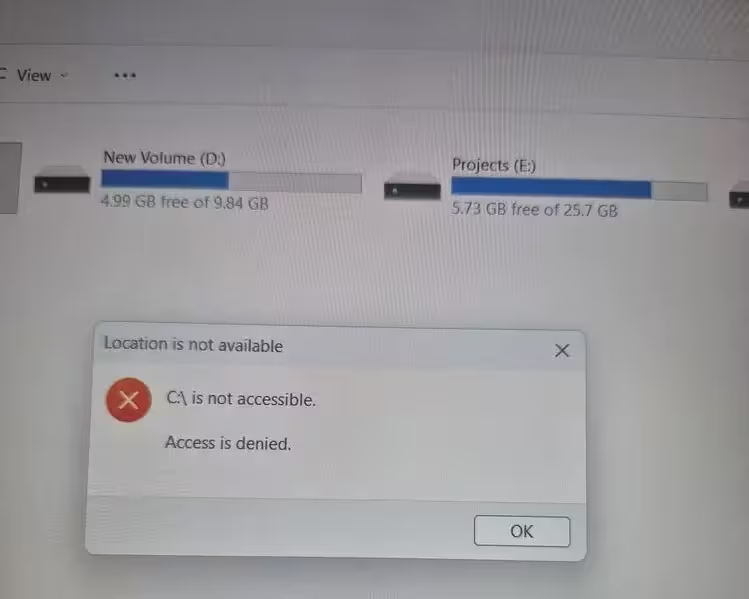
Weinig zaken brengen Windows-gebruikers sneller in paniek dan het verlies van toegang tot de C-schijf. Voor een korte periode deze maand werd die nachtmerrie realiteit voor een groep Windows 11-gebruikers — vooral voor degenen met Samsung-hardware.
De meldingen begonnen kort na de nieuwste Patch Tuesday-ronde. Sommige gebruikers ontdekten dat hun primaire schijf — de C-schijf waarop Windows zelf is geïnstalleerd — plotseling geen toegang meer toestond. Machtigingen leken verbroken. Bestanden konden niet worden geopend. Voor velen leek het verdacht veel op weer een Windows-update die mislukte.
Maar Microsoft zegt dat de echte oorzaak elders ligt.
Na onderzoek samen met Samsung meldde het bedrijf dat de verstoring werd veroorzaakt door een probleem in de Samsung Galaxy Connect-app en niet door de Windows 11-updates zelf. De timing met de maart Patch Tuesday-release maakte de bug verdacht als een Microsoft-fout, maar ingenieurs zeggen dat het bewijs stevig wijst naar Samsungs software.
Een compatibiliteitsprobleem in het zicht
Volgens Microsofts onderzoek manifesteerde het probleem zich alleen op bepaalde Samsung-apparaten die draaien op Windows 11-versies 24H2 en 25H2. Getroffen systemen omvatten meerdere Galaxy Book 4-laptops en bepaalde Samsung-desktopmodellen zoals NP750XGJ, NP750XGL, NP754XGJ, NP754XFG, NP754XGK, DM500SGA, DM500TDA, DM500TGA en DM501SGA.
De Galaxy Connect-app — bedoeld om Samsung-apparaten en -diensten te koppelen aan Windows — introduceerde naar verluidt een machtigingsprobleem dat de manier waarop Windows toegang tot de systeemschijf beheert, verstoorde.
Om verdere verspreiding van het probleem te voorkomen, heeft Microsoft de problematische versie van de app uit de Microsoft Store verwijderd. Samsung heeft sindsdien een stabiele, oudere build van de software opnieuw gepubliceerd zodat nieuwe installaties niet dezelfde storing zullen activeren.
Ondertussen werkt Microsoft door aan een diepgaand onderzoek samen met Samsung om de bug volledig te analyseren en toekomstige terugkeer te voorkomen.
De situatie trok ook extra aandacht vanuit de community. Een Reddit-gebruiker bekend als Theangelo2 onderzocht het gedrag en suggereerde dat de grondoorzaak mogelijk te maken heeft met een gebrekkige implementatie van Windows' discretionary access control list (DACL) in de getroffen systeemimages. Als dat klopt, verklaart dat waarom schijfmachtigingen plotseling braken op bepaalde Galaxy-machines.
Met andere woorden: de bug zat niet in Windows zelf. Ze ontstond door de wijze waarop Samsungs software communiceerde met Windows-beveiligingsmachtigingen en systeemcalls.
Dat onderscheid is belangrijk. Windows-updates zijn vaak de eerste verdachte wanneer vreemd gedrag verschijnt na Patch Tuesday, maar dit incident benadrukt dat software van derden — zeker onderdelen die diep geïntegreerd zijn met systeemmachtigingen — even goed uiterst verstorend kan zijn.
Voorlopig meldt Microsoft dat het probleem is ingeperkt door de getroffen app-versie terug te trekken en te vervangen door een veiligere release. Nadere details worden verwacht naarmate het gezamenlijke onderzoek vordert.
Voor eigenaren van Samsung Galaxy Book die plots geen toegang meer hadden tot hun C-schijf is het goede nieuws eenvoudig: de remedie is al in gang gezet — en Windows zelf bleek ditmaal niet de boosdoener.
Technische achtergrond en wat er precies misging
Om het incident en de impact goed te kunnen duiden, is het nuttig om de technische achtergrond te begrijpen. Windows gebruikt een gedetailleerd machtigingsmodel gebaseerd op access control lists (ACL's), waar DACL (discretionary ACL) deel van uitmaakt. ACL's bepalen welke gebruikers en processen welke rechten hebben op bestanden, mappen en apparaten — inclusief de systeemschijf C:\.
Wanneer een applicatie of driver wijzigingen aanbrengt in de ACL-structuur of op een andere manier de logica rondom toegang controleert, kunnen onverwachte toestanden ontstaan. In dit geval lijkt de Galaxy Connect-app een wijziging of interactie te hebben geïntroduceerd die resulteerde in ongeldige of ontoegankelijke machtigingen voor de systeempartitie op specifieke systeemimages.
Dergelijke fouten kunnen voortkomen uit meerdere oorzaken:
- Onjuiste toepassing van API-aanroepen voor het wijzigen van bestandstoegang en machtigingen.
- Verkeerde aannames over standaard-ACL's die door OEM-systeemimages zijn ingesteld.
- Timing- of racecondities tijdens het opstarten of bij het herstellen van sessies, waardoor kritische autorisaties tijdelijk niet beschikbaar waren.
- Compatibiliteitstests die de interactie met bepaalde Windows-updates niet volledig hebben afgedekt.
Het genoemde gedrag door Theangelo2 op Reddit suggereert vooral dat de getroffen images mogelijk een afwijkende DACL-configuratie hadden, en dat Galaxy Connect code bevatte die deze configuraties wijzigde of op een niet-valide manier uitleesde. Dat kan leiden tot scenario's waarin zelfs system-level processen geen toegang meer tot de C-schijf hebben — een ernstig probleem dat het normale functioneren van Windows verhindert.
Waarom leek het eerst op een Windows-update?
Na Patch Tuesday-implementaties is er een correlatie in tijd tussen de update en de storingsmeldingen, omdat veel systemen tegelijkertijd wijzigingen ontvangen. Die correlatie leidt vaak tot een automatische toeschrijving van de schuld aan Microsoft of aan de specifieke update.
In dit geval was de correlatie puur temporeel: de updatecyclus vond plaats op hetzelfde moment als de geïntegreerde trigger van de Galaxy Connect-app. Omdat Patch Tuesday veel systemen tegelijk raakt, valt een fout die zich op datzelfde moment manifesteert sneller op en wordt-ie bijgevolg breder gerapporteerd.
Het onderzoeksteam van Microsoft heeft aangetoond dat wanneer de problematische app-versie werd verwijderd of teruggedraaid naar de stabiele build van Samsung, de problemen ophielden. Dat draagt sterk bij aan de conclusie dat de root cause in de app lag en niet in de Windows-update zelf.
Hoe u kunt controleren of uw systeem getroffen is
Als u vermoedt dat uw Samsung-systeem of Galaxy Book mogelijk risico loopt, zijn er praktische stappen die u kunt ondernemen om symptomen en risico's te evalueren:
- Check of uw apparaat één van de gemelde modellen is (bijvoorbeeld Galaxy Book 4-reeks of de genoemde NP/DM-desktopmodellen).
- Controleer welke Windows 11-build u draait (24H2 of 25H2 waren genoemd als relevant).
- Open de app-lijst en kijk of Galaxy Connect is geïnstalleerd en welke versie actief is. Let op recente updates rond de Patch Tuesday-datum.
- Controleer in Taakbeheer en Apparaatbeheer op ongewoon gedrag van systeemprocessen of drivers die samenhangen met Samsung-software.
- Als u geen toegang heeft tot C:\, probeer toegang via Veilige modus of via een herstelomgeving (Windows RE) waarin u lokale machtigingen kunt inspecteren zonder dat de Galaxy Connect-service actief is.
Voor IT-beheerders geldt: draai verdiepende controles op standaard-ACL's en werk imaging-/deploymentscripts na om te verzekeren dat systeemimages geen afwijkende DACL-configuraties bevatten die met third-party software kunnen botsen.
Praktische stappen bij verlies van toegang
Als u al getroffen bent en tijdelijk geen toegang heeft tot uw C-schijf, overweeg dan de volgende acties (in volgorde van veiligheid en haalbaarheid):
- Herstart uw pc en probeer op te starten in Veilige modus. Dit voorkomt dat veel third-party services worden ingeladen, waaronder Galaxy Connect.
- Als u in Veilige modus toegang heeft, verwijder of deïnstalleer tijdelijk de Galaxy Connect-app of herstel naar een eerdere versie als dat mogelijk is.
- Indien toegang via Veilige modus niet lukt, start vanaf een Windows-installatiemedium en gebruik de herstelconsole om opdrachtprompt (cmd) te openen. Controleer met icacls en andere beheercommando's de machtigingen van de C:\-root en kritieke systeemmappen.
- Maak een back-up van belangrijke data via een externe schijf of herstelomgeving voordat u ingrijpende herstelhandelingen uitvoert.
- Neem contact op met Samsung-ondersteuning of Microsoft Support als u twijfelt over complexe rechtenherstelacties; onjuiste wijzigingen in ACL's kunnen de situatie verergeren.
Belangrijk: wijzig geen systeem-ACL's blindelings op productiemachines zonder een herstelplan. Voor organisaties is het raadzaam om herstelprocedures en image-testing te herzien en te documenteren.
Wat deden Microsoft en Samsung precies?
De gezamenlijke respons verliep in hoofdlijnen als volgt:
- Microsoft nam de problematische Galaxy Connect-build tijdelijk uit de Microsoft Store om verdere verspreiding te stoppen.
- Samsung publiceerde een stabiele, eerdere build van de app zodat nieuwe installaties niet dezelfde fout veroorzaken.
- Beide bedrijven startten een diepgaand technisch onderzoek naar de interactie tussen de app en specifieke OEM-systeemimages en naar eventuele afwijkingen in ACL-implementaties.
- Er werd gecommuniceerd met getroffen gebruikers en kanalen gemonitord om nieuwe meldingen snel te detecteren.
Door de problematische release terug te trekken en een bekende stabiele build aan te bieden, werd verdere escalatie beperkt. Dit is een standaardrespons die risico's meteen verkleint terwijl een diepgaande forensische analyse loopt.
Langetermijnmaatregelen en mitigatie
Naast het terugdraaien van de update werkten beide partijen aan aanvullende maatregelen:
- Verbeterde testscenario's bij toekomstige releases om interacties met OEM-images en ACL-configuraties op te nemen.
- Patches of updates voor Galaxy Connect die expliciet omgaan met verschillende DACL-implementaties en die fail-safe checks bevatten voordat wijzigingen in machtigingen worden doorgevoerd.
- Communicatie naar IT-afdelingen en eindgebruikers over veilige updatepraktijken, en aanbevelingen om systeemimages te verifiëren vóór grootschalige deploys.
Dergelijke maatregelen helpen niet alleen het huidige incident te adresseren, maar verkleinen ook de kans op vergelijkbare problemen in de toekomst.
Wat dit incident betekent voor gebruikers en organisaties
Er zijn een aantal bredere lessen en implicaties uit dit voorval te trekken, relevant voor zowel consumenten als zakelijke IT-teams:
- OEM-software die diep in het systeem integreert kan net zo problematisch zijn als kernel- of updatefouten; antivirus-, connector- en synchronisatie-apps verdienen verhoogde aandacht bij compatibiliteitstests.
- Regelmatige en grondige validatie van systeemimages, inclusief ACL-configuraties, is essentieel in grootschalige deploy-omgevingen.
- Transparante communicatie en snelle remedie (bijvoorbeeld terugtrekken van problematische builds) verkleinen impact en herstellen vertrouwen.
- Gebruikers moeten basiskennis hebben van opstartopties, herstelmedia en back-upprocedures, zodat dataverlies kan worden beperkt.
Voor IT-beheerders is dit ook een herinnering om third-party applicatiegedrag te monitoren via centrale logs, endpoint security-oplossingen en change-managementprocessen.
Aanbevelingen en beste praktijken
Om uw risico te beperken en voorbereid te zijn op mogelijke vergelijkbare problemen, volgen hier enkele aanbevolen acties:
- Houd software en drivers up-to-date, maar voer updates gecontroleerd uit in een testomgeving voordat u ze op alle systemen rolt.
- Beperk onnodige systeemintegratie door third-party apps en geef alleen de minimale toegangsrechten die een applicatie echt nodig heeft.
- Stel monitoring en alerts in voor afwijkend bestandstoegangsgedrag en ACL-wijzigingen op kritieke locaties zoals C:\.
- Documenteer herstelprocedures en zorg dat back-ups recent en verifieerbaar zijn.
- Overweeg whitelist-beheer voor applicaties in zakelijke omgevingen zodat onverwachte builds niet automatisch worden uitgerold.
Deze stappen helpen niet alleen bij het verminderen van het risico van eenzelfde soort incident, maar verhogen ook de algemene weerbaarheid van uw Windows 11-omgeving tegen ongeplande verstoringen.
Slotopmerkingen
Het incident waarbij de C-schijf onbereikbaar werd op bepaalde Samsung-apparaten gaf aanvankelijk de indruk van een mislukte Windows-update, maar de nasleep en technische analyses wezen naar een probleem in Samsung's Galaxy Connect-app. Microsoft en Samsung reageerden snel om de verspreiding te stoppen en een veiligere versie van de app beschikbaar te stellen.
Belangrijker nog: dit voorval benadrukt de noodzaak van zorgvuldige integratietests tussen OEM-software en besturingssysteembeelden, en herinnert zowel eindgebruikers als IT-professionals eraan dat third-party software aanzienlijke invloed kan hebben op systeemstabiliteit en -beveiliging. Door goede voorzorgsmaatregelen, monitoring en een duidelijk herstelplan kunnen organisaties en individuele gebruikers de kans op ernstige verstoringen verkleinen.

Laat een reactie achter
Reacties (3)
Heb dit ooit zien gebeuren bij een client, rare ACL afwijking. Tip: altijd images controleren vóór deploy. Backups btw!
Is dit echt alleen Samsung software? Klinkt plausibel maar wil de forensische logs zien, timing kan misleiden. Wie heeft de icacls output?
Wow, dat is schrikken. Ik had bijna m'n Galaxy Book geformatteerd... Gelukkig geen Windows fout, maar toch kut dat zo'n OEM-tool zo'n bende kan maken.