
Beveiligingsonderzoekers stellen dat Meta's nieuwe AI-assistent Muse gevoelige gebruikersgegevens kan blootstellen wanneer gesprekken via weblinks worden gedeeld. Veel van die gedeelde links blijken eenvoudig vindbaar.
Hoe gedeelde Muse-links vindbaar werden
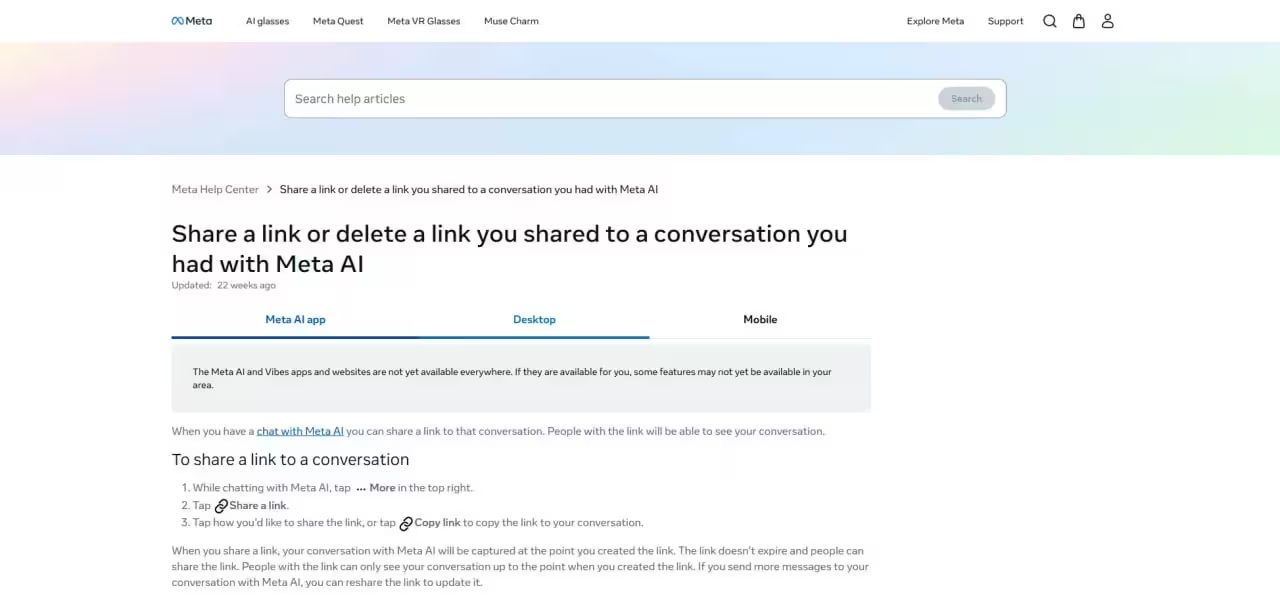
Met Muse kunnen gebruikers zoekopdrachten, gesprekken, afbeeldingen en andere content delen via een speciale weblink. Beveiligingsonderzoekers van Claroc zeggen met een eenvoudige zoekopdracht 6.800 links te hebben gevonden die door Muse-gebruikers waren aangemaakt. De links gebruiken allemaal het domein cf.metaaiusercontent.com en bevatten de gesprekstitel en een korte tekstpassage in de URL-structuur. Volgens de onderzoekers zijn de adressen daardoor gemakkelijk te vinden en gevoelig voor opname in openbare zoekindexen.
Claroc ontdekte dat de bijbehorende inhoud, zodra iemand op een gedeelde link klikt, wordt opgenomen in een doorzoekbare database. De onderzoekers noemden de resulterende pagina's "spookdelen", omdat ze toegankelijk zijn voor mensen die nooit een link hebben ontvangen, maar deze toch zelf kunnen vinden.
Voorbeelden van door Claroc gevonden blootgestelde informatie
Na enkele honderden van de gevonden links te hebben bekeken, meldt Claroc dat gebruikers onbedoeld uiteenlopende gevoelige of vertrouwelijke informatie openbaar hebben gemaakt. Voorbeelden zijn:
- Aantekeningen van een sollicitant die zich voorbereidde op een vertrouwelijk sollicitatiegesprek bij een vooraanstaand AI-laboratorium, inclusief de interne contactpersoon van het lab en het geplande tijdstip van het gesprek
- Een intern document voor inkomensbeoordeling van een marketingbedrijf
- Het leningaanvraagformulier van een kleine ondernemer, inclusief het aangevraagde bedrag
- Een dagelijkse takenlijst van een gebruiker
- Een intern prestatieverslag voor een vastgoedinvesteerder
- Een spreadsheet met de jaarlijkse verlofplanning van personeel binnen een organisatie
Reactie van Meta en advies van Claroc aan gebruikers
Claroc zegt dat pogingen om contact op te nemen met Meta niet succesvol waren en dat Meta niet heeft gereageerd op vragen over het probleem. Het bedrijf wijst erop dat Mark Zuckerberg, CEO van Meta, Muse heeft omschreven als 'ontworpen vanaf de basis met privacy en beveiliging in het achterhoofd'.
De technisch directeur van Claroc vertelde de onderzoekers dat het gedrag verband lijkt te houden met het systeemontwerp van Muse. Hij waarschuwde gebruikers dat gedeelde links in feite openbaar zijn en met eenvoudige methoden te achterhalen zijn. Claroc raadt gebruikers aan geen gevoelige informatie met AI-tools te delen en eerder aangemaakte gedeelde links zo snel mogelijk te verwijderen.

Laat een reactie achter
Reacties
Nog geen reacties. Wees de eerste.