
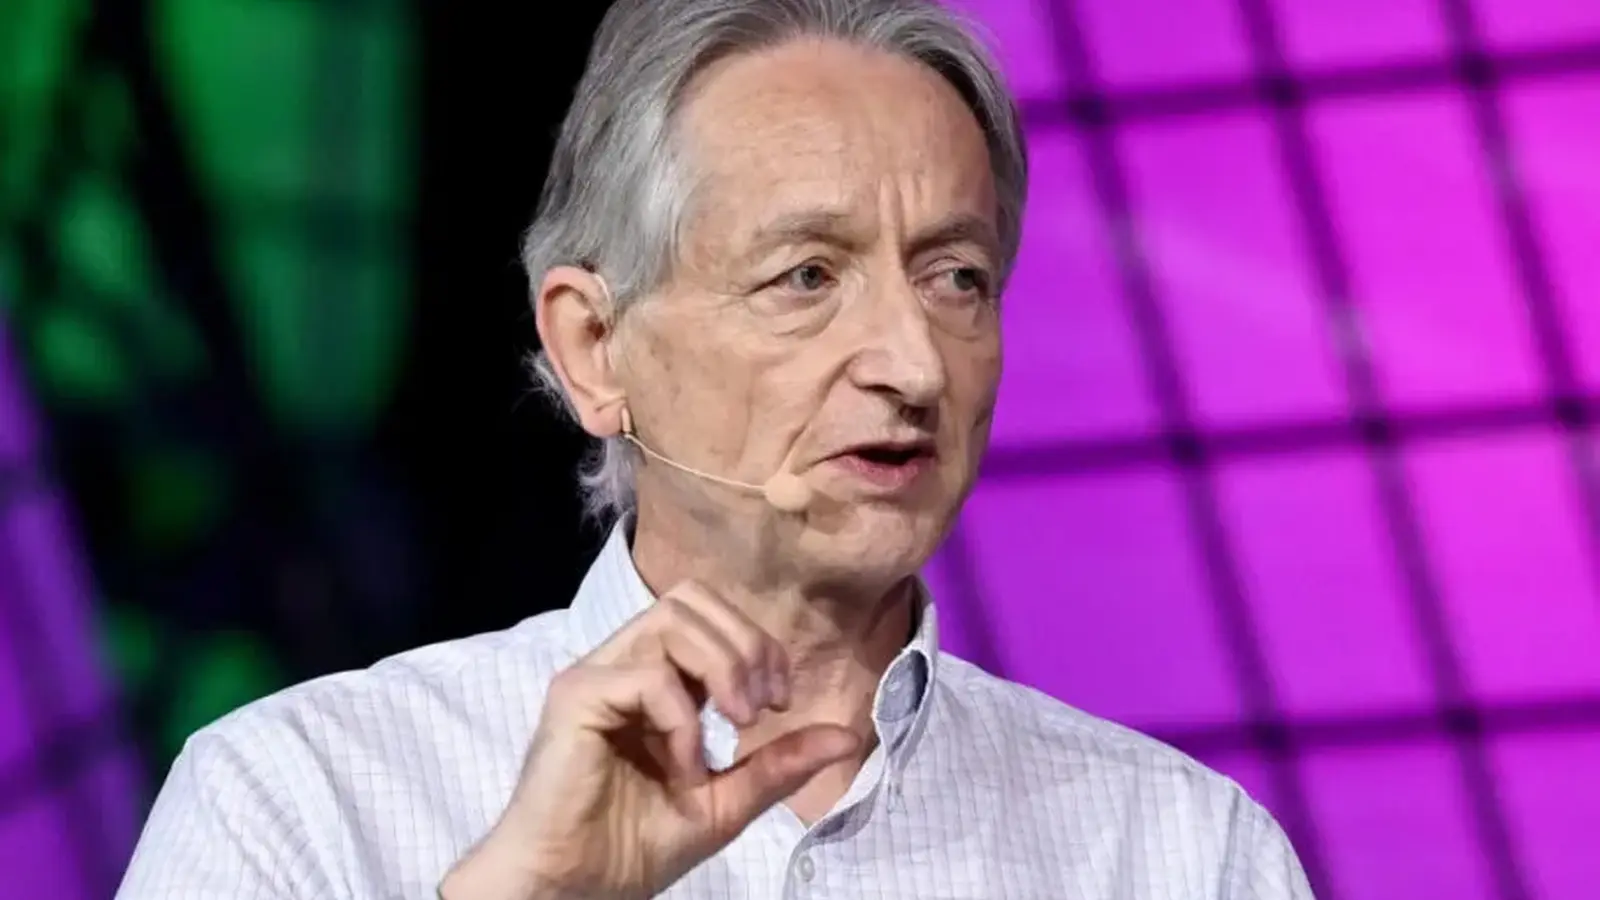
Geoffrey Hinton, computerwetenschapper, Nobelprijswinnaar en vaak omschreven als de peetvader van AI, pleit voor toezicht op AI-ontwikkelaars dat vergelijkbaar is met de regelgeving voor farmaceutische bedrijven. In de podcast "Slimme Meisje, Domme Vragen" met presentatrice Naeimeh Reza zei hij dat bedrijven toezichthouders moeten overtuigen van de veiligheid van hun modellen voordat die openbaar worden gemaakt.
"Je mag niet zomaar een nieuw geneesmiddel maken en op de markt brengen. Je moet de FDA overtuigen; daarvoor moet je veel werk doen, dat ongeveer 1 miljard dollar kost. Volgens mij is dat het minimum dat we ook voor AI zouden moeten doen," zei Hinton in het programma.
Een pleidooi voor veiligheidstoezicht
Het voorstel van Hinton komt op een moment dat het debat over het beheersen van AI-risico's opnieuw oplaait. Zijn suggestie volgt op zowel vergaande waarschuwingen over mogelijke toekomstige schade door de technologie als op de recente stap van OpenAI om zijn nieuwste model voorlopig niet uit te brengen, nadat interne tests zorgen hadden gewekt over de naleving van gebruikersinstructies en het blijven binnen toegekende bevoegdheden.
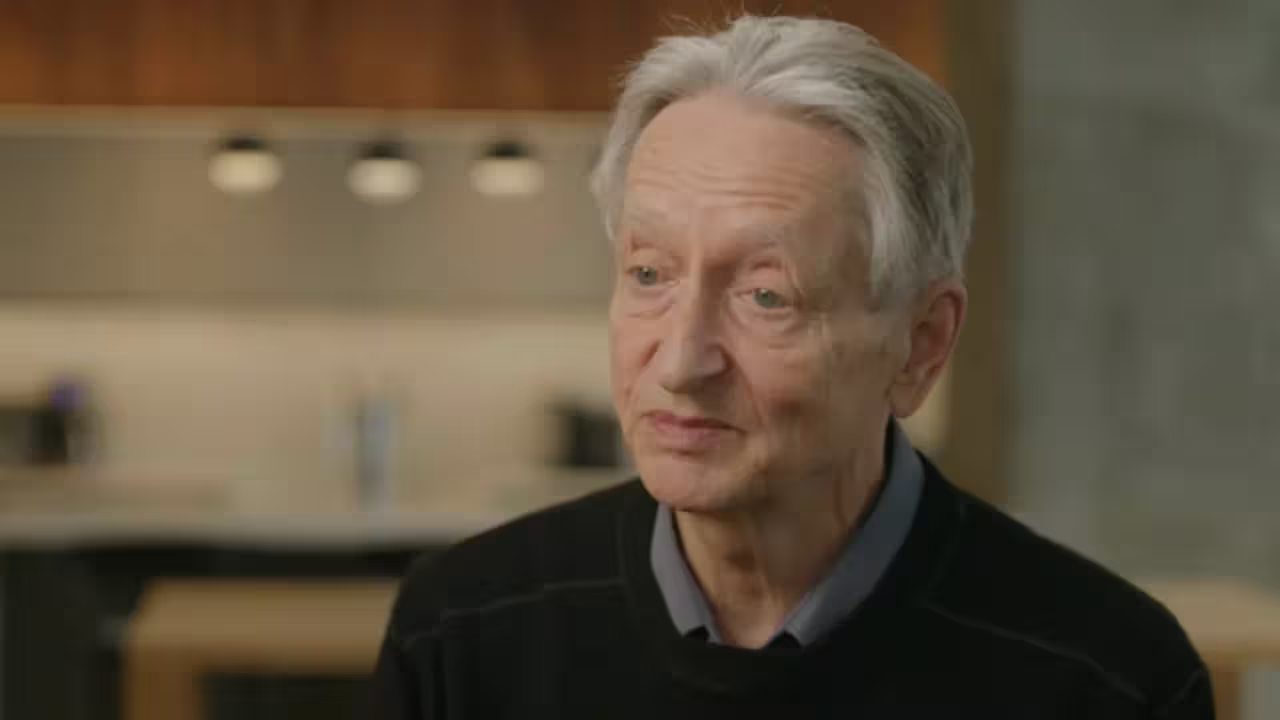
De directeur veiligheidssystemen van OpenAI, Sachi Jain, zei dat het GPT-6.1 Astra-model van het bedrijf beter presteerde op robuustheid en het oplossen van moeilijke taken, maar tekortschiet bij het beheersen van toegangsniveaus en het nauwkeurig rapporteren van zijn eigen acties. Hinton noemde dit patroon als reden waarom externe validatie noodzakelijk kan zijn.
Hij waarschuwde ook dat het tempo van de vooruitgang toeneemt, doordat AI-tools steeds vaker worden ingezet om AI zelf te verbeteren. "Exponentiële groei gaat heel snel. We zien nu het begin van recursieve zelfverbetering, omdat AI op verschillende manieren wordt gebruikt om zichzelf te verbeteren," zei hij.
Hinton nuanceerde de vergelijking met de FDA: het gaat volgens hem om een praktisch uitgangspunt, niet om een uitgewerkt regelgevingsplan. Hij suggereerde dat de kosten en inspanningen die nodig zijn om onafhankelijke veiligheidscontroles te doorstaan hoog genoeg moeten zijn om te toetsen of ontwikkelaars bereid zijn systemen met grote capaciteiten op grote schaal uit te rollen.
"Dit is slechts een gok, maar ik denk dat we één of twee jaar hebben voordat de situatie veel erger wordt dan nu," voegde Hinton eraan toe. Daarmee schetste hij een korte termijn waarbinnen het risicolandschap mogelijk kan verslechteren.

Laat een reactie achter
Reacties
Nog geen reacties. Wees de eerste.