

Stel je voor: je geeft een oudere iPhone aan een technicus en met een paar slimme trucs en de juiste apparatuur kan iemand de onveranderlijke opstartcode van de telefoon omzeilen. Het klinkt als een scène uit een hackerthriller, maar onderzoekers hebben een echte kwetsbaarheid op hardwareniveau onthuld die grotendeels hetzelfde werkt.
De kwetsbaarheid uitgelegd en welke apparaten zijn blootgesteld
Beveiligingsbedrijf Paradigm Shift publiceerde een technische uitleg en een werkend proof-of-concept voor een exploit die ze usbliter8 noemen. Het doelwit is SecureROM — de onveranderlijke opstartcode ingebakken in het silicium — op apparaten met Apple A12, A13 en de S4, S5 system-on-chips. Omdat SecureROM tijdens de fabricage in het siliconenmateriaal wordt vastgelegd, kan de kwetsbaarheid niet met een software-update worden gepatcht.
Dat betekent dat verschillende nog steeds populaire apparaten getroffen zijn. De lijst bevat:
- iPhone XR, XS, XS Max
- iPhone 11, 11 Pro, 11 Pro Max
- iPhone SE (2e generatie)
- iPad Air (3e generatie), iPad mini (5e generatie), iPad (8e en 9e generatie)
- Apple Watch Series 4, Series 5 en de eerste Watch SE
- Ook enkele andere apparaten zoals de Apple TV 4K (2e generatie) en de Studio Display
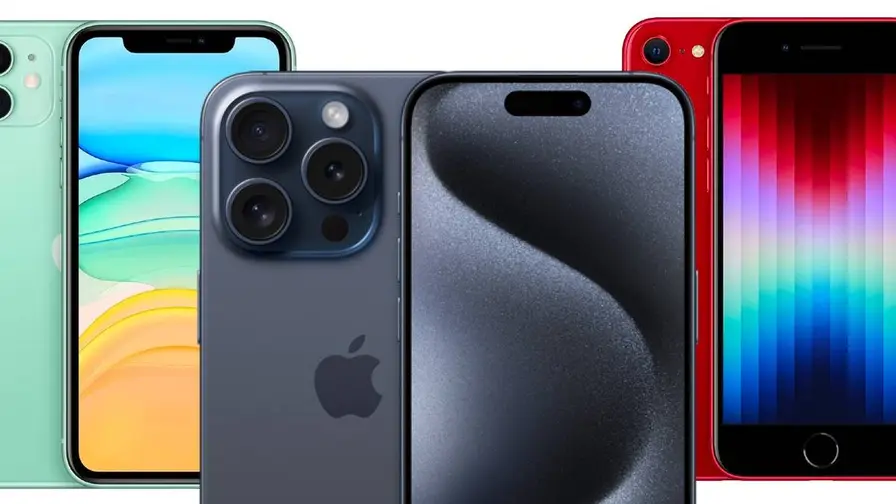
Er is een klein beetje goed nieuws. De exploit raakt de Secure Enclave niet, die verantwoordelijk is voor toegangscodes en encryptiesleutels, dus je versleutelde data en Face ID- of Touch ID-geheimen blijven beschermd. Ook oudere A11-chips (te vinden in de iPhone 8 en iPhone X) zijn niet getroffen, en A14 en nieuwere processors lijken veilig voor deze specifieke methode.
Is dit reden voor paniek? Niet voor iedereen. De aanval vereist technische vaardigheid en directe toegang tot het apparaat. Het is niet iets wat een gelegenheidsdief waarschijnlijk in een ogenblik kan uitvoeren. Toch zijn de implicaties reëel en direct voor gebruikers die gevoelige bedrijfsgegevens bewaren of met geclassificeerde informatie werken op de getroffen modellen.
Paradigm Shift stemde de openbaarmaking af met Apple voordat ze publiceerden. Apple kan geen traditionele patch uitgeven voor code die in hardware leeft. Hun praktische advies is eenvoudig: als apparaatbeveiliging cruciaal voor je is, overweeg dan over te stappen naar een nieuwere telefoon of watch met niet-getroffen siliconen.
Je kunt twee voorspelbare reacties verwachten. Tech-bewuste gebruikers wegen de kosten van hardwarevervanging af tegen het lage maar bestaande risico. En de jailbreak-gemeenschap zal mogelijkheden zien — toegang op hardwareniveau kan aantrekkelijk zijn voor mensen die apparaten buiten de limieten van de fabrikant willen buigen. Apple zal zich ondertussen concentreren op het ontwerpen van toekomstige chips om vergelijkbare aanvallen tegen te gaan.
Wat je nu kunt doen is eenvoudig. Gebruik een sterke, unieke toegangscode. Laat apparaten niet onbeheerd achter of in handen van onbekenden. Voor werktelefoons volg je de richtlijnen van het bedrijf en overleg je met je IT-team over vervangingstijdlijnen voor hardware.
Deze gebeurtenis herinnert ons eraan dat sommige kwetsbaarheden onder het besturingssysteem leven, diep in het silicium zelf. Ze zijn moeilijker te repareren en vereisen vaak hardwarevervanging in plaats van een snelle download. Als je een van de getroffen apparaten bezit en gevoelige informatie verwerkt, neem het serieus. Als dat niet zo is, houd je toegangscode sterk en ga door met je gebruik.

Laat een reactie achter
Reacties
Nog geen reacties. Wees de eerste.